Cybersecurity Summit: IA avança, mas phishing e falhas básicas ainda desafiam empresas brasileiras.
Evento reuniu principais nomes da cibersegurança em São Paulo.
Escrito por: Armindo Ferreira6 min de leitura
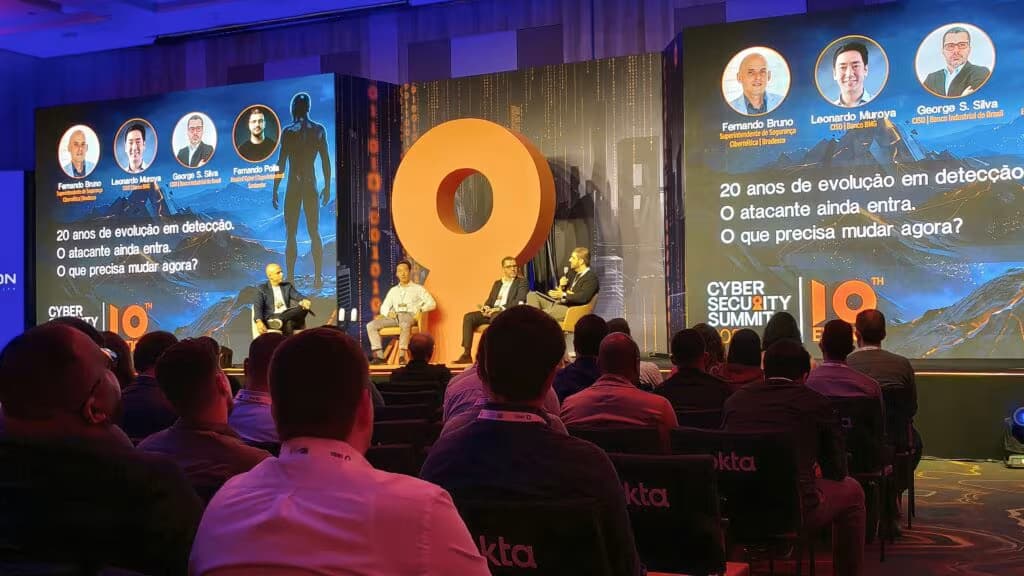
Em sua 10ª edição, evento em São Paulo reuniu especialistas e lideranças corporativas para discutir governança de inteligência artificial, proteção de dados e os principais desafios da segurança digital.
A expansão da inteligência artificial nas empresas amplia as possibilidades de automação, mas também traz novos riscos para a segurança digital. Ao mesmo tempo, ameaças já conhecidas, como phishing, ransomware e falhas no controle de dispositivos corporativos, continuam entre os principais desafios das organizações brasileiras. Esse foi um dos principais pontos debatidos durante a 10ª edição do Cybersecurity Summit, realizada nos dias 5 e 6 de outubro, no Grand Hyatt, em São Paulo.
O evento reuniu especialistas internacionais, executivos e representantes de setores como saúde e mercado financeiro para discutir o futuro da cibersegurança e os desafios enfrentados pelas empresas em um cenário de digitalização acelerada.
Entre os temas da programação estavam a adoção de inteligência artificial generativa e agêntica, a governança de dados, os riscos de ferramentas utilizadas sem autorização das empresas e a necessidade de fortalecer estruturas básicas de proteção digital.
Dez anos de transformação na cibersegurança.
Para Rafael Narezzi, chairman do Cybersecurity Summit, uma das principais mudanças da última década foi o aumento da conscientização sobre a importância da segurança digital para os negócios.
“Quando comecei no Brasil a falar sobre cibersegurança, o conhecimento sobre o assunto era vazio, não tinha. Até a mídia não entendia a palavra”, afirmou o executivo.
Segundo Narezzi, a evolução da indústria de cibersegurança acompanha a própria transformação digital. A inteligência artificial, por exemplo, depende de mecanismos robustos de proteção para que sua adoção ocorra de maneira sustentável.
“Você pode evoluir em IA, mas, sem cibersegurança, você não consegue ter a evolução da IA. Uma coisa puxa a outra”, destacou.
O executivo também apontou diferenças entre os desafios enfrentados em diferentes regiões do mundo. Enquanto questões de soberania digital e ataques a infraestruturas críticas ganharam relevância na Europa, o Brasil enfrenta um cenário no qual a motivação financeira tem peso significativo, com fraudes digitais, ataques de ransomware e exploração de vulnerabilidades em sistemas e cadeias de fornecedores.
Governança de IA entra na agenda dos executivos.
A expansão da inteligência artificial também levanta questões jurídicas e regulatórias para as organizações. David Cass, Chief Risk Officer da Grayscale, ex-regulador bancário e integrante do corpo docente de Harvard, chamou a atenção para disputas envolvendo modelos generativos, incluindo questões relacionadas a direitos autorais e consequências comerciais de respostas incorretas produzidas por sistemas de IA.
Para Cass, a velocidade de evolução tecnológica exige que as empresas estabeleçam mecanismos de governança capazes de acompanhar as mudanças, em vez de dependerem exclusivamente da legislação.
“A tecnologia sempre avança muito rápido. Qualquer lei que surja hoje já estará atrasada em relação aos próximos lançamentos. As organizações precisam de boa governança e precisam analisar como implementar esses modelos de forma ética”, afirmou.
O especialista defendeu que as organizações avaliem os riscos de cada aplicação antes de definir os controles necessários. Sistemas que acessam informações confidenciais, interagem com setores regulados ou manipulam segredos industriais, por exemplo, exigem monitoramento mais rigoroso e registros confiáveis de suas operações.
Já ferramentas voltadas a atividades internas de menor risco podem receber controles proporcionais à sua finalidade.
A abordagem ganha importância com a expansão da chamada inteligência artificial agêntica, que utiliza agentes capazes de executar tarefas com diferentes graus de autonomia.
Renato Jager, CTO do Oakmont Group, alertou que a automação pode ampliar as consequências de erros humanos quando os sistemas recebem permissões excessivas ou operam sem supervisão adequada.
“O agente de IA está aumentando aquilo que cometíamos de erros, porque são erros que o ser humano tende a cometer em larga escala”, afirmou.
Para o executivo, as empresas precisam avaliar os riscos de cada aplicação, acompanhar seu funcionamento e estabelecer limites claros para a autonomia dos sistemas.
Dispositivos corporativos e sistemas legados continuam no radar.
Apesar da atenção dedicada à inteligência artificial, os desafios tradicionais de segurança permaneceram em destaque nas discussões do evento.
Daniel Ríos, diretor comercial da Absolute Software para o Brasil, apontou dificuldades enfrentadas pelas empresas para manter um inventário confiável de seus dispositivos corporativos e garantir que os mecanismos de proteção continuem funcionando mesmo diante de incidentes.
“Nem sabemos o que temos dentro do equipamento. Investimos fortunas em agentes de segurança, mas, se um notebook corporativo for formatado após um furto, você perde todas as ferramentas instaladas”, afirmou.
Ríos destacou tecnologias que mantêm recursos de segurança no firmware dos equipamentos, permitindo maior persistência dos mecanismos de proteção mesmo quando o sistema operacional é alterado.
O executivo também relatou um caso em Belo Horizonte, no qual a recuperação de três notebooks furtados de um hospital teria contribuído para a identificação de uma quadrilha especializada e a recuperação de outros 60 equipamentos roubados de instituições como igrejas e hospitais.
A necessidade de avançar na maturidade de segurança também foi abordada por Erick Lopes Morais, cofundador e CEO da Penso. Segundo ele, muitas empresas brasileiras enfrentam dificuldades para conciliar a demanda por novas tecnologias com os custos de soluções de segurança, especialmente em um mercado no qual parte dos serviços é precificada em moeda estrangeira.
Morais defendeu uma evolução gradual dos mecanismos de proteção, com prioridades definidas de acordo com a realidade de cada organização.
“Você não precisa ter nota 10 na maturidade de segurança no primeiro dia. Às vezes, sair do nível 2 ou 3 e chegar ao 6 ou 7 já resolve a grande maioria das suas vulnerabilidades”, afirmou.
A proposta é que as empresas priorizem medidas práticas e avancem progressivamente, evitando projetos excessivamente complexos ou caros que dificultem a implementação de controles essenciais.
Shadow AI amplia os desafios de governança.
Outro tema presente nas discussões foi a chamada Shadow AI, expressão utilizada para descrever o uso de ferramentas de inteligência artificial sem o conhecimento ou a autorização formal da organização.
A prática pode expor dados corporativos e informações confidenciais quando funcionários recorrem a plataformas externas sem conhecer suas políticas de tratamento de dados ou os riscos envolvidos no compartilhamento de informações.
O desafio se soma à presença de sistemas legados, que podem dificultar a integração de novos mecanismos de segurança e a aplicação de políticas consistentes de governança.
Durante a programação, executivos de diferentes setores discutiram decisões estratégicas que as organizações precisarão tomar diante da evolução tecnológica, considerando tanto a adoção de novas ferramentas quanto a proteção de ambientes já existentes.
O fator humano continua essencial.
Ao completar dez edições, o Cybersecurity Summit reforçou a necessidade de tratar a cibersegurança como parte da estratégia empresarial, e não apenas como uma responsabilidade técnica.
A inteligência artificial pode ampliar a capacidade de identificar ameaças, automatizar processos e apoiar decisões. Entretanto, sua adoção exige critérios de acesso, monitoramento, treinamento e definição de responsabilidades.
A supervisão humana continua especialmente relevante em atividades críticas, nas quais decisões automatizadas podem afetar operações, dados sensíveis e resultados financeiros.
A mensagem que atravessou os debates em São Paulo foi a de que inovação e segurança precisam avançar em conjunto. Em um ambiente no qual novas tecnologias convivem com ameaças antigas, a capacidade de proteger informações, identificar vulnerabilidades e responder a incidentes permanece fundamental para a continuidade dos negócios.

Armindo Ferreira
Redator
Armindo Ferreira, que acumula mais de 15 anos de experiência na cobertura de tecnologia. Ao longo da carreira, passou pela TV Globo, foi colunista de tecnologia do SBT News, apresentador da TV Thathi SBT e é autor do Blog do Armindo, um dos mais antigos veículos independentes de cobertura tecnológic…
Posts Relacionados
Meon Tech
Meon Tech Entrevista: A Adobe quer levar a experiência de Hollywood para o seu celular.
Escrito por: Armindo Ferreira
Meon Tech
LG lança monitor UltraWide 34U620B-B curvo de 34 polegadas com 144Hz
Escrito por: Armindo Ferreira